


Andmekaitseidu juht: Eksimus isikuandmete töötlemisel võib tuua äritegevuse keelu
Andmekaitse üldmääruse (GDPR) trahvidest on räägitud palju, kuid paljud ettevõtjad ei tea, et trahvist suurema mõjuga võib olla hoopis tegevuse […]
Andmekaitsespetsialist (inglise keeles Data Protection Officer ehk DPO) on isik, kes nõustab organisatsiooni isikuandmete kaitse küsimustes ja jälgib, et isikuandmete kaitse üldmääruse (IKÜM) nõudeid täidetaks. Osa organisatsioone peab andmekaitsespetsialisti määrama kohustuslikult, teiste jaoks on see vabatahtlik, kuid sageli mõistlik.
Selles artiklis vaatame, millal on andmekaitsespetsialist kohustuslik, mida ta teeb, kes sellesse rolli ei sobi ja kuidas tema tööd lihtsamaks teha.
IKÜM-i artikli 37 lõike 1 järgi peab vastutav või volitatud töötleja määrama andmekaitsespetsialisti kolmel juhul:
Põhitegevus on tegevus, mis on organisatsiooni eesmärgi saavutamiseks hädavajalik. Haigla põhitegevus on tervishoiuteenuse osutamine, mis paratamatult hõlmab terviseandmete töötlemist. Seevastu töötajate palgaarvestus on peaaegu igas ettevõttes tugitegevus, mitte põhitegevus.
Ulatuslikkusel ei ole kindlat arvulist piiri. Euroopa Andmekaitsenõukogu (EDPB) soovitab arvestada andmesubjektide arvu, andmete mahtu ja liike, töötlemise kestust ning geograafilist ulatust.
Artikkel 39 sätestab andmekaitsespetsialisti ülesanded. Vähemalt peab ta:
Andmekaitsespetsialisti tuleb kaasata kõigisse isikuandmete kaitsega seotud küsimustesse õigeaegselt ja anda talle ülesannete täitmiseks vajalikud vahendid (artikkel 38).
Andmekaitsespetsialist peab saama oma tööd teha sõltumatult. Talle ei tohi anda juhiseid selle kohta, kuidas ülesandeid täita, teda ei tohi ülesannete täitmise eest vallandada ega karistada ning ta annab aru otse kõrgeimale juhtkonnale.
Andmekaitsespetsialist võib täita ka muid ülesandeid, kuid need ei tohi tekitada huvide konflikti. EDPB juhiste järgi tekib konflikt tavaliselt siis, kui inimene ise otsustab isikuandmete töötlemise eesmärkide ja vahendite üle. Seetõttu ei sobi andmekaitsespetsialistiks üldjuhul tegevjuht, finants-, turundus-, personali- või IT-juht.
Andmekaitsespetsialist võib olla organisatsiooni töötaja või täita ülesandeid teenuslepingu alusel (artikkel 37 lõige 6). Kontsern võib määrata ühe ühise andmekaitsespetsialisti, kui ta on igast üksusest kergesti kättesaadav.
Oluline on erialane pädevus: andmekaitseõiguse ja -praktika tundmine ning võime ülesandeid täita (artikkel 37 lõige 5).
Organisatsioon peab avaldama andmekaitsespetsialisti kontaktandmed, näiteks privaatsusteates, ja teatama need järelevalveasutusele (artikkel 37 lõige 7). Eestis on järelevalveasutus Andmekaitse Inspektsioon. Andmete esitamise täpse viisi leiate inspektsiooni kodulehelt.
Kui ükski kolmest tingimusest ei kehti, ei ole andmekaitsespetsialist kohustuslik. Siiski peab keegi organisatsioonis vastutama andmekaitse eest, et register oleks ajakohane, mõjuhinnangud tehtud ja rikkumistele reageeritaks õigeaegselt.
Pange tähele: kui määrate andmekaitsespetsialisti vabatahtlikult ja nimetate teda nii, kohalduvad talle samad nõuded mis kohustuslikule andmekaitsespetsialistile. Kui soovite paindlikumat rolli, nimetage seda näiteks andmekaitse eest vastutajaks.
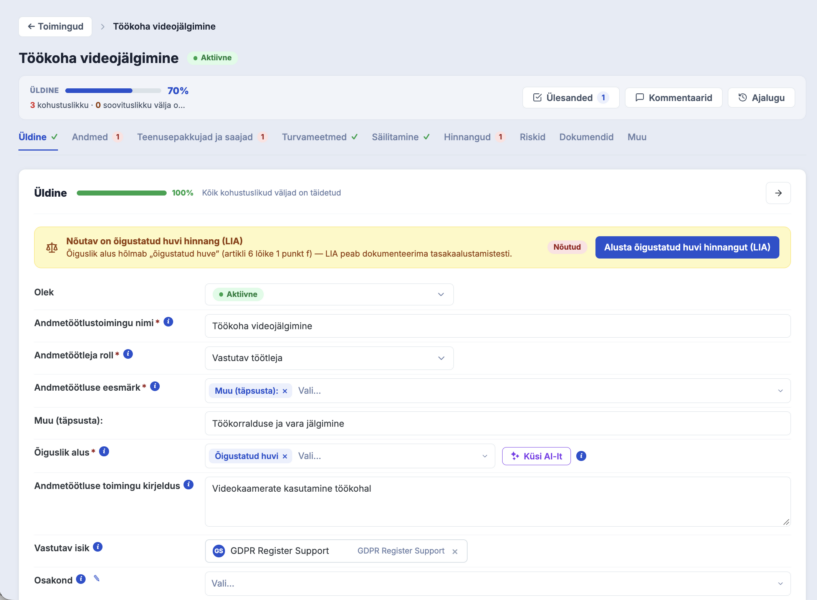
Suur osa andmekaitsespetsialisti ajast kulub ülevaate saamisele: millised töötlemistoimingud on olemas, mis on puudu ja kus on riskid. GDPR Registeris on see info ühes kohas:
Kas teie organisatsioonis on andmekaitsespetsialisti töö veel tabelites? Broneerige 30-minutiline demo ja vaatame koos, kuidas GDPR Register teie andmekaitsetööd toetab.
See artikkel on üldine teave ega asenda õigusnõuannet. Konkreetse olukorra puhul tutvuge Andmekaitse Inspektsiooni juhistega või pidage nõu juristiga.
Andmekaitse üldmääruse (GDPR) trahvidest on räägitud palju, kuid paljud ettevõtjad ei tea, et trahvist suurema mõjuga võib olla hoopis tegevuse […]
Eriliigilised isikuandmed on andmed, mille väärkasutamine võib inimesele tekitada eriti suurt kahju, näiteks diskrimineerimise või tõsise privaatsuse riive. Seetõttu on […]