Eestis reguleerivad isikuandmete kaitset kaks peamist õigusakti: Euroopa Liidu isikuandmete kaitse üldmäärus (IKÜM, inglise keeles GDPR) ja Eesti isikuandmete kaitse seadus (IKS). Paljudel tekib küsimus, kumba järgida. Lühike vastus: mõlemat, sest need täiendavad teineteist.
Kuidas IKÜM ja IKS omavahel seotud on?
IKÜM on määrus, mis kehtib otse kõigis EL-i liikmesriikides alates 25. maist 2018. See sätestab põhireeglid: töötlemise põhimõtted, õiguslikud alused, andmesubjektide õigused, vastutava ja volitatud töötleja kohustused ning trahvid.
Isikuandmete kaitse seadus jõustus 15. jaanuaril 2019. See ei korda IKÜM-i, vaid täpsustab neid küsimusi, mille lahendamise jättis IKÜM liikmesriikidele. Lisaks võtab IKS üle õiguskaitseasutuste andmekaitse direktiivi, mis reguleerib näiteks politsei ja prokuratuuri andmetöötlust.
Praktikas tähendab see, et ettevõtte põhikohustused tulevad IKÜM-ist ja IKS-ist tuleb vaadata Eesti eripärasid.
Mida isikuandmete kaitse seadus Eestis täpsustab?
Mõned olulisemad näited:
- Lapse nõusolek infoühiskonna teenuste puhul. Eestis võib laps ise nõusoleku anda alates 13. eluaastast. Noorema lapse puhul on vaja vanema nõusolekut.
- Ajakirjanduslikul eesmärgil töötlemine. Isikuandmeid võib ajakirjanduses avalikustada ilma inimese nõusolekuta, kui selleks on ülekaalukas avalik huvi ja järgitakse ajakirjanduseetikat.
- Teadus- ja ajaloouuringud ning statistika. IKS sätestab tingimused, millal võib andmeid nendel eesmärkidel töödelda ilma inimese nõusolekuta.
- Surnud inimese andmed. Neid võib töödelda pärija nõusolekul. Nõusolekut ei ole vaja, kui surmast on möödunud 10 aastat, alaealisena surnud inimese puhul 20 aastat.
- Võlaandmed ja krediidivõimelisus. IKS määrab, millistel tingimustel tohib võlgnevuse andmeid kolmandatele isikutele edastada.
Täpse sõnastuse leiate Riigi Teatajast. Seadust on aja jooksul muudetud, seega tasub alati kontrollida kehtivat redaktsiooni.
Kes teeb järelevalvet?
Eestis teeb järelevalvet Andmekaitse Inspektsioon (AKI). Inspektsioon menetleb kaebusi, teeb ettekirjutusi ja annab välja juhiseid.
Erinevalt paljudest teistest liikmesriikidest ei ole Eesti õiguses haldustrahve. Trahve määratakse väärteomenetluses. Alates 1. novembrist 2023 kehtivate karistusseadustiku ja teiste seaduste muudatustega jõudsid Eesti trahvimäärad IKÜM-i tasemele: ülemmäär on kuni 20 miljonit eurot või 4% ülemaailmsest aastakäibest. Muudatuste järel saab ettevõtet trahvida ka siis, kui ei ole tuvastatud, milline konkreetne töötaja oli kohustatud tegutsema. Lisaks saab inspektsioon ettekirjutuse täitmiseks määrata sunniraha.
Põhikohustused, mis kehtivad igale ettevõttele
Olenemata ettevõtte suurusest tasub üle kontrollida vähemalt järgmised punktid:
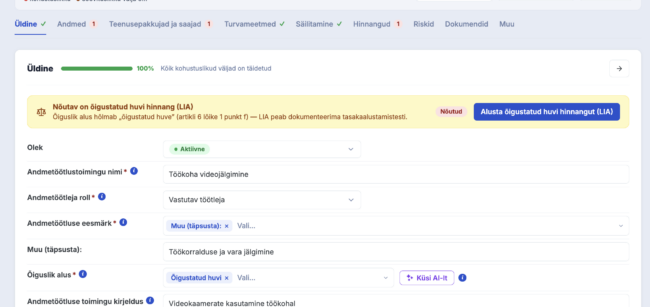
- Töötlemistoimingute register (IKÜM artikkel 30): milliseid andmeid, miks ja kuidas töötlete. Vaadake, kuidas registrit hallata
- Õiguslik alus igale töötlemistoimingule (artikkel 6) ning eriliigiliste andmete puhul ka artikli 9 erand.
- Privaatsusteave andmesubjektidele: selge ja arusaadav teave töötlemise kohta (artiklid 13 ja 14).
- Lepingud volitatud töötlejatega, näiteks palgatarkvara või pilveteenuse pakkujaga (artikkel 28).
- Mõjuhinnang kõrge riskiga töötlemise puhul (artikkel 35). Vaadake, kuidas mõjuhinnangut teha
- Rikkumistest teatamine Andmekaitse Inspektsioonile 72 tunni jooksul, kui rikkumine tõenäoliselt ohustab inimeste õigusi (artikkel 33).
- Andmekaitsespetsialist, kui see on kohustuslik. Lugege, millal
- Turvameetmed ja riskide hindamine (artikkel 32). Vaadake riskijuhtimist
Uus kiht: tehisintellekti määrus
Kui ettevõte kasutab või arendab tehisintellekti süsteeme, lisandub IKÜM-ile ja IKS-ile EL-i tehisintellekti määrus. Kui AI-süsteem töötleb isikuandmeid, kehtivad mõlemad nõuded korraga. Vaadake, kuidas AI-süsteeme klassifitseerida.
Kokkuvõte
IKÜM annab põhireeglid, isikuandmete kaitse seadus täpsustab Eesti eripärad ja Andmekaitse Inspektsioon teeb järelevalvet. Kõige olulisem on teada, milliseid isikuandmeid te töötlete ja miks. Kõik ülejäänud kohustused tuginevad sellele teadmisele.
Soovite saada ülevaate oma ettevõtte töötlemistoimingutest? Broneerige 30-minutiline demo ja vaatame koos, kuidas GDPR Register teie andmekaitsetööd toetab.
See artikkel on üldine teave ega asenda õigusnõuannet. Konkreetse olukorra puhul tutvuge Andmekaitse Inspektsiooni juhistega või pidage nõu juristiga.