Isikuandmete kaitse seadus ja IKÜM: mida peab Eesti ettevõte teadma
Eestis reguleerivad isikuandmete kaitset kaks peamist õigusakti: Euroopa Liidu isikuandmete kaitse üldmäärus (IKÜM, inglise keeles GDPR) ja Eesti isikuandmete kaitse […]
Eestis reguleerivad isikuandmete kaitset kaks peamist õigusakti: Euroopa Liidu isikuandmete kaitse üldmäärus (IKÜM, inglise keeles GDPR) ja Eesti isikuandmete kaitse […]
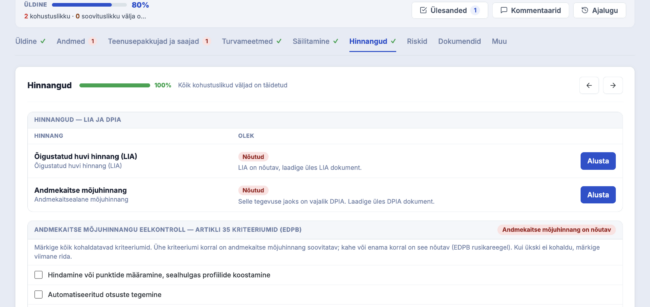
Eriliigilised isikuandmed on andmed, mille väärkasutamine võib inimesele tekitada eriti suurt kahju, näiteks diskrimineerimise või tõsise privaatsuse riive. Seetõttu on […]
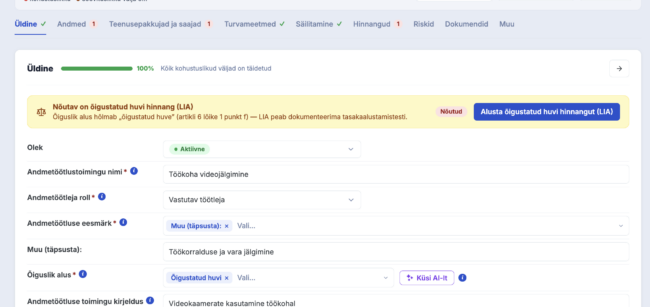
Andmekaitsespetsialist (inglise keeles Data Protection Officer ehk DPO) on isik, kes nõustab organisatsiooni isikuandmete kaitse küsimustes ja jälgib, et isikuandmete […]
Isikuandmete kaitse üldmääruse (IKÜM, inglise keeles GDPR) trahvid on Euroopas jõudnud miljarditesse eurodesse. Eestis oli trahvide määramine pikka aega keeruline, […]

tbi bankist 𝐭𝐛𝐢 bank on Kagu-Euroopa mobiilipõhine väljakutsujapank ja alternatiivsete makselahenduste regionaalne liider, mis ühendab rahastamise ja ostlemise klientide vajadustele […]

Hager Groupist Hager Group on juhtiv elektrilahenduste ja -teenuste pakkuja elu-, äri- ja tööstushoonetele. 1955. aastal Saksamaal asutatud ettevõte on […]
Andmekaitse valdkonnas tegutsev Eesti iduettevõte GDPR Register arendab tehisintellektil põhinevat lahendust, mis aitab ettevõtetel pääseda ajamahukatest rutiinsetest kohustustest, mis tulenevad andmekaitse […]
Andmekaitse nõuded muutuvad Euroopa Liidus taaskord keerulisemaks ning Euroopa Kohus on asunud tegema märgilisi otsuseid andmekaitse tuleviku osas. Muudatuste mõjust […]
28. jaanuar oli rahvusvaheline andmekaitse päev, mis meenutab, et andmekaitse on igapäevane kohustus igas isikuandmeid töötlevas ettevõttes. Sel aastal on andmekaitse […]

Andmekaitse üldmääruse (GDPR) trahvidest on räägitud palju, kuid paljud ettevõtjad ei tea, et trahvist suurema mõjuga võib olla hoopis tegevuse […]
Euroopa Liidu ja Ameerika Ühendriikide andmekaitse raamistik: Atlandi-ülesed mesinädalad andmevoogude jaoks, kuid kauaks? Euroopa Komisjon jõudis järeldusele, et Ameerika Ühendriigid […]

Mis on isikuandmete töötlemisülevaade? Isikuandmete kaitse üldmääruse (GDPR) artikkel 30 nõuab ettevõtetelt, et nad säilitaksid ettevõttesisese isikuandmete töötlemisülevaate (andmetöötlustoimingute registri), […]

Riik võib isikuandmeid töödelda vaid seadusega ette nähtud piirides. Isikuandmete töötlemine võib olla mõnes õigusaktis otse reguleeritud või tuletatud sellise […]
Vastavalt Isikuandmete kaitse üldmäärusele (GDPR) ja Isukuandmete Kaitse Seadusele tuleb Andmekaitseinspektsiooni (AKI) viivitamatult teavitada isikuandmetega seotud rikkumisest. Aga mida ja kuidas […]

Euroopa Liidu andmekaitse üldmäärus (General Data Protection Regulation – GDPR) on kehtestanud ranged reeglid andmete edastamisel kolmandatesse riikidesse ja rahvusvahelistesse organisatsioonidesse. […]
Isikuandmete töötlemise õiguslikud alused on reguleeritud isikuandmete kaitse üldmääruse (GDPR) artiklis 6. Isikuandmete töötlemisel peab vähemalt üks järgmistest tingimustest olema […]